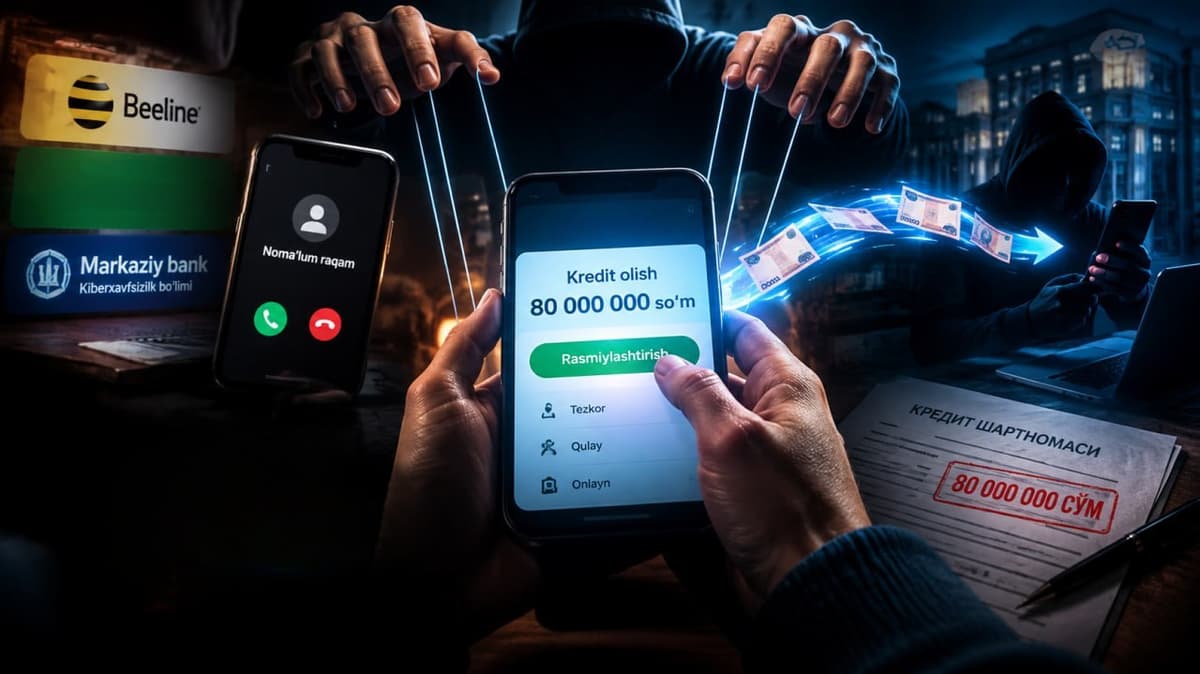
В Андижане гражданин стал жертвой «двухступенчатой» мошеннической схемы: мошенники, действуя в роли представителя телекоммуникационной компании, банковского работника и «подполковника» Центрального банка, использовали метод «атака и повторная атака» и выманили у него 80 млн сумов.
Детали дела приводим так, как проходила беседа между мошенниками и потерпевшим.
«Вы наш VIP-клиент»
Ранним утром Нозиму Эгамову (имя потерпевшего изменено) позвонили с незнакомого номера. Задавшись вопросом, кто бы это мог быть, Нозим нажал зелёную кнопку. Позвонивший начал разговор на русском языке:
— Здравствуйте. Это Нозим Эгамов?
— Да.
— Вас беспокоят из телекоммуникационной компании Beeline. Вы оказались нашим VIP-клиентом. Будете и впредь пользоваться услугами нашей компании?
— Да.
— Тогда нам нужно продлить срок договора. Где вы работаете?
— Какое вам дело до того, где я работаю?
— Нам нужно знать, где вы работаете.
— Нигде не работаю!
Нозим, разозлившись, решил не говорить место работы.
— Чтобы ваш номер не отключили, нам нужно продлить договор. Сейчас вам придёт код из 5 цифр. Вы назовёте этот код.
В этот момент Нозим понял, что это мошенники и прервал разговор.
Игра внутри игры
На самом деле этот разговор был действием мошенников, ведущим «жертву» к основной ловушке, то есть частью общей «стратегии». Они знали, что «жертва» именно в этот момент поймёт, что это кибермошенничество. Им это и было нужно.
После обеда начался второй этап — действие по заманиванию «жертвы» в основную ловушку. Нозиму снова позвонили с незнакомого номера:
— Здравствуйте. Я Малохат Юнусова, специалист отдела кибербезопасности «Хамкорбанка». Вы Нозим Эгамов?
— Да.