Rossiya hakerlari uruş boşidan beri faol. Nega Ğarb kiberhujumlari haqida deyarli umuman ma’lumot yöq
|19:59 / 25.06.202321 29613 min
Foto: CROWDSTRIKEFoto: CROWDSTRIKE
Yaqinda Rossiyaning «Kasperskiy laboratoriyasi» kompaniyasi xodimlarining mobil telefonlari nişonga olingan keng kölamli kiberhujum haqida e’lon qildi. Rossiya hukumati uşbu hujumda AQŞ maxsus xizmatlarini aybladi. Ammo bu voqeani Moskva bilan qarama-qarşilikdagi Ğarb mamlakatlari rus hakerlaridan himoyalanibgina qolmay, özlari ham hujumga ötayotgani isboti deb hisoblaş mumkinmi?
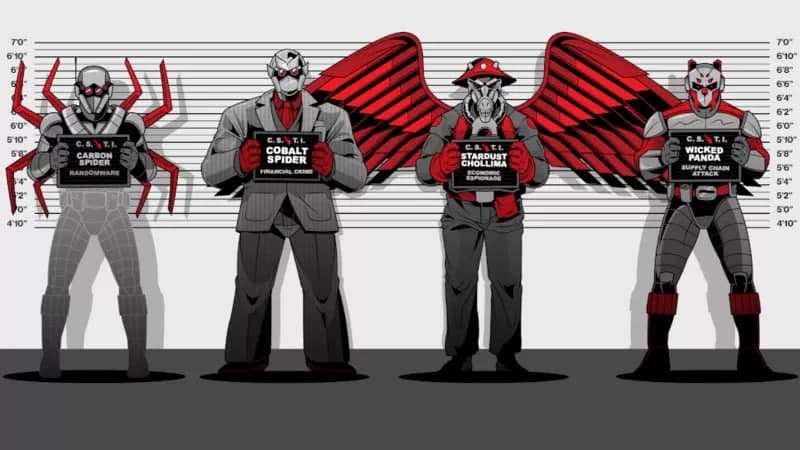
Cosmic wolf («Koinot börisi»), Stardust Chollima («Chollima yulduz çangi»), Fancy Bear («Zamonaviy ayiqlar») va Wicked panda («Yovuz panda»). Agar siz bularni Marvel kino olami superqahramonlarining ismlari röyxati deb öylasangiz, adaşasiz. Bular dunyodagi eng xavfli hakerlik guruhlarining nomlari.
Köp yillar davomida uşbu epçil kiber jinoyatçilar guruhlari savdo va davlat sirlarini öğirlaş bilan şuğullangan, şuningdek, turli kompaniyalarning iş tizimini buzgan. Taxminlarga köra, bularning barçasi ularning mamlakatlari hukumati buyruği bilan qilingan.
Kiberxavfsizlik bilan şuğullanuvçi firmalar esa hatto eng yaxşi anime an’analari asosida uşbu guruhlarning maxsus tasvirlarini yaratgan.
Kiberxavfsizlik kompaniyalari xodimlari dunyo davlatlari xaritasida «doimiy jiddiy tahdid» (Advanced Permanent Threat — APT) kelib çiquvçi joylarni nuqtalar bilan belgilagan: bular Rossiya, Xitoy, Şimoliy Koreya va Eron.
Ammo uşbu xaritaning katta qismi butunlay böş qolmoqda. Nega biz Ğarbdagi hakerlar guruhlari va u yerdan turib uyuştirilayotgan kiberhujumlar haqida deyarli heç qaçon eşitmaymiz?
Yaqinda «Kasperskiy laboratoriyasi»ga qilingan hujum töğri javobni topiş uçun bir neça kalit işoralar berişi mumkin.
«Kasperskiy laboratoriyasi»ga hujum
Derazasi Moskva nomli kanalga qaragan iş joyida ötirgan Rossiya kompyuter kompaniyasining xodimi korporativ Wi-Fi tarmoğining ğalati xatti-harakatlarini körib hayron böladi.
Uning hamkasblarining önlab mobil telefonlari bir vaqtning özida ğalati internet manzillariga ma’lumot yuborayotgandi.
Bu Rossiyada himoya dasturlarini işlab çiqiş bilan şuğullanadigan eng yirik kompaniya — «Kasperskiy laboratoriyasi» edi.
Mavzuga oid
Va endi kompaniya öz xodimlariga qilingan kiberhujumni tekşirişi kerak.
«Şubhasiz, garçi dastlab bu ehtimolga şubha bilan qaragan bölsak ham biz darhol ayğoqçi dastur haqida öyladik», deydi kompaniyaning xavfsizlik böyiça boş tadqiqotçisi Igor Kuznetsov.
«Biz mobil telefonlarni josuslik qurilmalariga aylantira oladigan kuçli dasturlar haqida eşitgandik, lekin men buni har doim afsona, agar yuz bergan bölsa ham, boşqa birov bilan, boşqa joyda sodir bölgan voqea deb bilganman», deya qöşimça qiladi u.
Bir neça önlab zararlangan iPhone’larni sinçkovlik bilan tahlil qilgandan söng, Igor birinçi gipoteza töğri ekanligini tuşungan: ular öz xodimlarini buzib kiriş va kuzatişga qaratilgan keng kölamli va ötkir urinişlarni oçgan.
Bu kabi hujumlar kiberxavfsizlik böyiça mutaxassislarning eng qörqinçli, dahşatli tuşlarining haqiqatga aylanişidir.
Hakerlar şunçaki iMassage’ga xabar yuboriş orqali iPhone’ni zararlaydi, bu zararli dastur telefonga örnatilgandan söng avtomatik ravişda öçib ketadi.
«Biz va siz zararlangansiz va bu haqda hatto umuman şubhaga ham bormaysiz», deydi Igor.
«Razvedka operatsiyasi»
Zararlanişdan söng, jabrlanuvçilarning telefonida mavjud bölgan barça ma’lumotlar hakerlarga muntazam ravişda yuborila boşlanadi: xabarlar, elektron xatlar va rasmlar. Ular hatto kamera va mikrofonlarga ham kira oladi.
«Kasperskiy laboratoriyasi»da eski qoida mavjud: heç kimni barmoq bilan körsatmang. Şuning uçun Igor, ularni raqamli josuslarning aniq qayerda joylaşgani qiziqtirmasligini aytgan.
«Baytlarda pasport yöq, şuning uçun har safar ma’lum bir mamlakat kiberhujumda ayblansa, bu siyosiy sabablarga köra amalga oşiriladi», deydi u.
Ammo Rossiya hukumati bunday pozitsiyaga qöşilmaydi.
«Kasperskiy laboratoriyasi» hakerlik hujumi haqida e’lon qilişi bilanoq, Rossiya xavfsizlik xizmatlari «AQŞ maxsus xizmatlari tomonidan Apple mobil qurilmalari yordamida amalga oşirilgan razvedka operatsiyasini foş qilgani» haqida şoşilinç bayonot berdi.
Bayonotda «Kasperskiy laboratoriyasi» tilga olinmagan, ammo rossiyaliklarga ham, çet ellik diplomatlarga ham tegişli bölgan «bir neça minglab qurilmalar» zararlangani va Apple kompaniyasi göyoki uşbu hakerlar guruhi bilan faol hamkorlik qilgani aytilgan.
Apple bu ayblovni rad etdi. Bu kompaniya ham köp yillardan beri AQŞ hukumatining öz qurilmalariga «orqa eşikdan kiriş» urinişlariga qarşilik körsatib keladi.
Moskva mantiğiga köra, hujumga aloqador bölişi mumkin bölgan AQŞ milliy xavfsizlik agentligi BBC naşriga ularda heç qanday izoh yöqligini ma’lum qilgan.
Igorning aytişiça, «Kasperskiy laboratoriyasi» öz bayonotlarini Rossiya razvedka xizmatlari bilan muvofiqlaştirmagan va maxsus xizmatlarning bayonotlari uni hayratda qoldirgan.
Biroq, voqealarning bunday rivoji ba’zi kiberxavfsizlik sohasi mutaxassislari uçun kutilmagan böldi: Rossiya hukumati ularning sözlari iloji boriça balandroq yangraşi uçun «Kasperskiy laboratoriyasi» bilan bir vaqtda bayonot berayotganga öxşaydi.
Odatda, Ğarb davlatlari u yoki bu hakerlik hujumi taşkilotçilari haqida baland ovozda gapirganda aynan şu taktikadan foydalanadi.
Masalan, may oyida AQŞ hukumati Microsoft bilan birgalikda Xitoy hukumatiga aloqador hakerlarning izlari Qöşma Ştatlardagi energiya kompaniyalari tarmoqlarida topilgani haqida bayonot berdi.
Bu ayblovlar AQŞning kiberxavfsizlik masalalari böyiça asosiy ittifoqçilari — «Beş köz» razvedka hamjamiyatiga birlaşgan Buyuk Britaniya, Avstraliya, Kanada va Yangi Zelandiya tomonidan darhol tasdiqlandi.
Bunga javoban Xitoy tezda raddiya e’lon qildi va butun voqea «Beş köz» mamlakatlari tomonidan olib borilayotgan «kollektiv dezinformatsiya kampaniyasi»ning bir qismi ekanini aytdi.
Xitoy Taşqi işlar vazirligi rasmiy vakili Mao Nin Xitoyning standart bayonotiga bitta iborani qöşib qöydi: «Gap şundaki, AQŞ hakerlar imperiyasidir».
«Maqsad – Xitoy»
Aftidan, Rossiya ketidan endi Xitoy ham, uning fikriça, Ğarbdan kelayotgan hakerlik hujumlarini faol ravişda foş qilişga qaror qilgan.
Xitoy Kommunistik partiyasining propaganda bölimiga tegişli China Daily gazetasi yaqinda mamlakat kiberxavfsizligi uçun eng katta tahdid xorijiy hukumatlar tomonidan qöllab-quvvatlanuvçi hakerlar ekani haqida maqola çop etdi.
Uşbu ogohlantirişga Xitoyning 360 Security Technology kompaniyasi ma’lumotlari hamrohlik qildi. Unda «Xitoyga qarşi harakat qiluvçi 51 hakerlik taşkiloti» foş qilingani aytilgan.
360 Security Technology BBC naşrining uşbu statistik ma’lumotlarga izoh beriş söroviga javob bermagan.
2022 yil sentabr oyida Xitoy AQŞni aeronavtika va kosmik tadqiqot dasturlari bilan şuğullanuvçi, davlat tomonidan moliyalaştiriladigan universitetga buzib kirişda ayblagandi.
«Halol öyin»
«Xitoy va Rossiya asta-sekin kiber foş qilişning Ğarb modeli ajoyib darajada samarali ekanini tuşundi va menimça, aynan hozir biroz özgariş yuz bermoqda», deydi Rubrik Zero Labs kiberxavfsizlik kompaniyasi rahbari va sobiq razvedkaçi Stiv Stoun.
«Menimça, bu yaxşi. Menda boşqa davlatlar Ğarb davlatlari nima qilayotganini foş qilişi bilan boğliq muammo yöq. Mening öylaşimça, bu halol öyin va bu maqsadga muvofiq», deydi u.
Köpçilik xitoyliklarning AQŞ hakerlar imperiyasi ekani haqidagi ayblovini oşirib yuborilgan deb biladi, ammo bunda qandaydir haqiqat bor.
Xalqaro strategik tadqiqotlar instituti (IISS) ma’lumotlariga köra AQŞ — hujum, mudofaa va kibermakonda ta’sir ötkaziş böyiça dunyodagi yagona 1-darajali kiber davlatdir.
2-darajali mamlakatlar tarkibiga Xitoy, Rossiya, Buyuk Britaniya, Avstraliya, Fransiya, Isroil va Kanada kiradi.
Harvard universiteti qoşidagi Belfer fan va xalqaro aloqalar markazi tadqiqotçilari tomonidan tuzilgan Milliy kiberxavfsizlik indeksida ham AQŞ dunyodagi asosiy kiber-davlat sifatida qayd etilgan.
Markazning har yilgi almanaxi yetakçi tadqiqotçisi Julia Vu ham bu özgarişlarni payqagan: «Josuslik — hukumatlar uçun odatiy hol va endi u köpinça kiberhujumlar şaklida amalga oşirilmoqda, ammo axborot maydoni uçun kuraş ketyapti — kimningdir kibermakondagi xulqi mas’uliyatli hisoblanadi, kimnikidir esa yöq», deydi u.
Vu xonimning fikriga köra, «doimiy jiddiy tahdid» tuğdiruvçi hakerlik guruhlari röyxatida Ğarb mamlakatlarining vakillari yöq deb da’vo qiliş mumkin emas, çunki bu voqelikning haqiqiy aksi emas.
Julia Vuning aytişiça, «Faqat bir tarafning hakerlik hujumlari haqidagi bayonotlarini örganiş umumiy bilimsizlikni yanada kuçaytiradi».
«Jamiyatni tarbiyalaş kerak, çunki kelajakda aynan uşbu masala turli mamlakatlar örtasidagi ziddiyatning asosiy manbayi böladi», deydi u.
«Ma’lumotlar noxolisligi»
Biroq, şaffoflik yöqligi kiberxavfsizlik bilan şuğullanuvçi kompaniyalarning öz harakatlari bilan boğliq bölişi mumkin.
Stiv Stoun buni «ma’lumotlar noxolisligi» deb ataydi: Ğarb kompaniyalari ba’zida katta buzib kirişlarni şunçaki sezmaydi, çunki kiberhujumlar yönaltirilgan mamlakatlarda bu kompaniyalarning mijozlari yöq.
Boşqa tomondan, bunday «körlik» ongli qaror bölişi ham mumkin.
«Agar hakerlik hujumi Ğarbdan kelgan bölsa, bu ma’lumotni yaşirişga qaror qilgan kompaniyalar borligiga şubham yöq», deydi Stoun.
Şu bilan birga, uning özi heç qaçon öziga ongli ravişda biror çeklov joriy qiluvçi jamoada işlamagan.
Şuni ham yodda tutiş kerakki, Buyuk Britaniya yoki AQŞ kabi davlatlar hukumatlari bilan tuzilgan juda foydali şartnomalar kiberxavfsizlik bilan şuğullanuvçi köplab yirik kompaniyalarning asosiy daromad manbayi hisoblanadi.
«Kiberxavfsizlik böyiça razvedka sektori asosan Ğarb yetkazib beruvçilari tomonidan taqdim etiladi va unga mijozlarning qiziqişlari hamda ehtiyojlari katta ta’sir körsatadi», deydi anonim qolişni söragan yaqin şarqlik kiberxavfsizlik böyiça mutaxassis.
Bu odam APT Google Şeet’ni muntazam yangilab turuvçi öndan ortiq köngillilardan biridir. APT Google Sheet — bu kelib çiqişidan qat’i nazar, hakerlik faoliyatiga doir maşhur holatlarni kuzatib boruvçi barça internet foydalanuvçilari uçun oçiq onlayn jadval.
Röyxatda Longhorn, Snowglobe va Gossip Girl kabi kod ismlarga ega bölgan guruhlarni öz içiga olgan «NATO» bölimi ham mavjud, ammo u boşqa mamlakatlar va mintaqalar haqidagi bölimlardan ança kiçikroq.
Aniq va tartibli
«Ğarb kiberhujumlari haqida ma’lumot yöqligining yana bir sababi şundaki, ular ehtiyotkorlik bilan amalga oşiriladi va kamroq zarar yetkazadi», deydi anonim ekspert.
«Ğarb davlatlari Eron va Rossiya kabi davlatlarga xos bölgan tajovuzkor va keng kölamli hujumlardan farqli ölaroq, özlarining kiber operatsiyalarini aniq va strategik tarzda amalga oşirişga moyil», deya ta’kidlagan ekspert.
Ğarb kiberhujumlari haqida e’lonlar kamligini tuşuntiradigan yana bir jihat — bu reputatsiya.
Rossiya yoki Xitoy tomonidan qöyilgan ayblovlarni rad etiş oson, çunki bu davlatlar kamdan kam hollarda biror dalil taqdim etadi, ularning sözlariga işonç darajasi past.
Ammo Ğarb davlatlari hukumatlaridan kelayotgan baland ovozli bayonotlarni ham ba’zan isbotlangan deb bölmaydi.