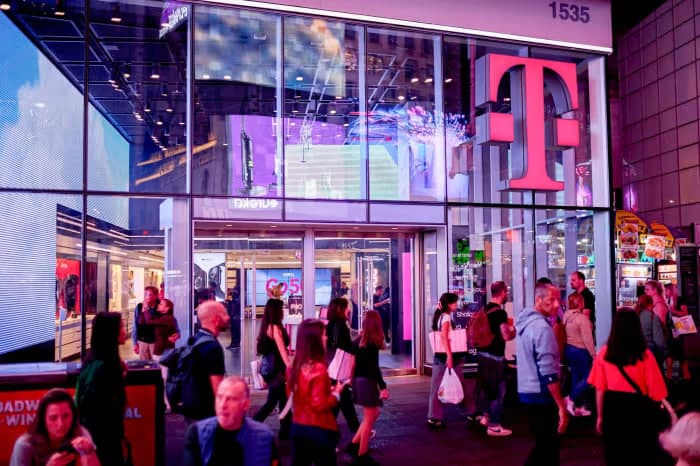
T-Mobile tarmoği Xitoy tomonidan kiber-josuslik amaliyoti çoğida buzib kirilgan tizimlar qatoridan joy oldi, deb xabar berdi The Wall Street Journal (WSJ) vaziyatdan xabardor manbalarga tayanib.
Xitoy razvedkasi bilan boğliq hakerlar uyali aloqa operatori tizimlarini buzib kirgan va bir neça oy davomida telefon suhbatlarini kuzatib borgan.
WSJ suhbatdoşlariga köra, hozirça T-Mobile mijozlaridan töplangan ma’lumotlar, qönğiroqlar va xabarlar haqida aniq ma’lumot yöq. Kompaniya vakili T-Mobile tizimlari va ma’lumotlariga heç qanday «sezilarli tarzda» ta’sir qilinmaganini aytdi. «Bizda mijozlar ma’lumotlariga ta’sir bölgani haqida heç qanday dalil yöq», dedi u jurnalistlarga.
T-Mobile kompaniyasiga hujum xitoylik xakerlarning Salt Typhoon deb nomlangan kiber-josuslik amaliyotining ma’lum qurbonlari röyxatini kengaytirdi. Ba’zi amerikalik amaldorlar bu kampaniyani miqyosi va jiddiyligi jihatidan tarixiy va halokatli deb hisoblaşadi. Avvalroq, oktyabr oyida AT&T, Verizon va Lumen Technologies telekommunikatsiya kompaniyalari Xitoy hakerlari qurboni bölgani ma’lum qilingandi.
13 noyabr kuni e’lon qilingan FQB va Kiberxavfsizlik va infratuzilma xavfsizligi agentligi (CISA) qöşma bayonotida xitoylik hakerlarning Amerika telekommunikatsiya tizimlariga kiberhujumlari kutilganidan ança köp bölgani va natijada «nozik ma’lumotlar sizib çiqqani» ta’kidlanadi.
Uşbu ma’lumotlarga köra, kiberhujumçilar şaxslarning, jumladan amerikalik siyosatçilar va amaldorlarning telefon suhbatlari bilan boğliq ma’lumotlarni öğirlagani, şuningdek, sud qarori bilan huquqni muhofaza qiliş organlari xodimlari tomonidan söralgan ma’lumotlarga ega bölgani taxmin qilinmoqda.