

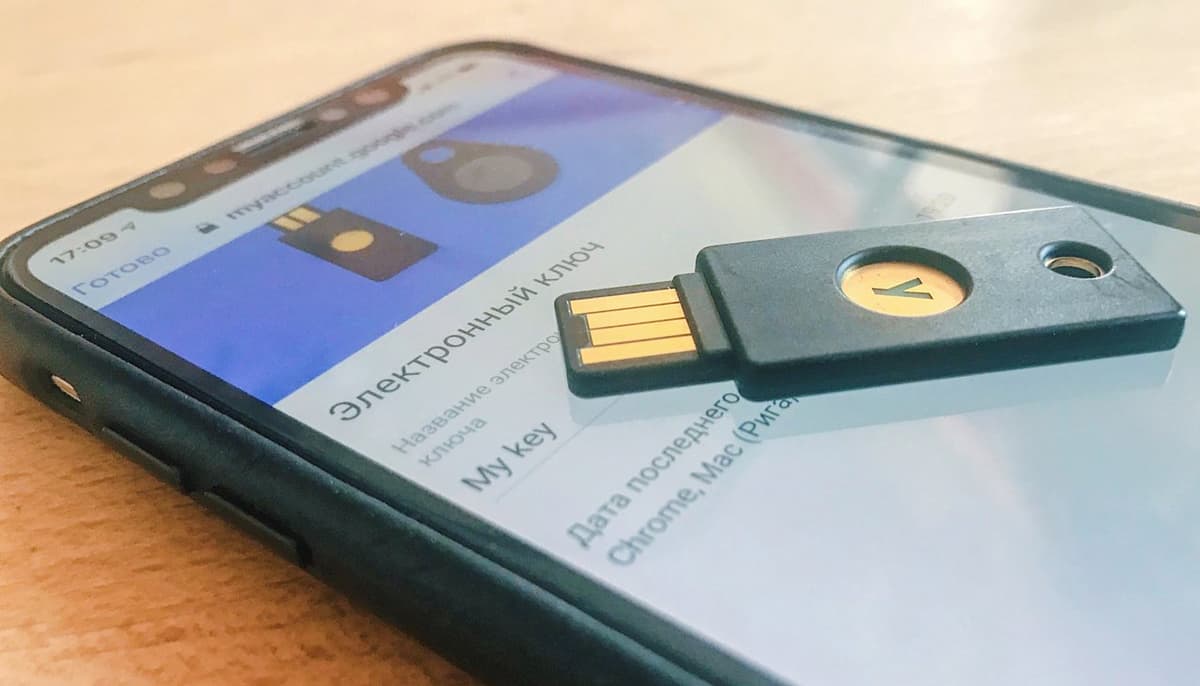
Google kompaniyasi 2017 yil boşida barça xodimlarini token qurilmalari – foydalanuvçi akkauntini qöşimça ravişda himoyalaydigan qurilmalar bilan ta'minladi. Kompaniya vakillarining aytişlariça, öşandan buyon xodimlar akkauntlaridan ma'lumot öğirlaş holati biror marta ham qayd etilmagan.
Token qurilmalari oddiy USB-fleşkaga öxşaydi. Ularda şifrlangan ma'lumot saqlanadi va ikki bosqiçli autentifikatsiya örniga qöllaniladi.
Ikki bosqiçli autentifikatsiyada foydalanuvçi avval özi biladigan parolni kiritadi, söngra esa SMS yoki Google Authentificator orqali olingan kodni kiritadi (kod har daqiqada yangilanadi).
Bu holatda foydalanuvçi paroli öğirlanganda ham uning akkauntiga kirişning imkoni bölmaydi – foydalanuvçining telefoniga ham kiriş talab etiladi. Ammo uyali telefonlar işlaydigan infratuzilmaning xakerlar SMS-xabarlarni öqiy olişi mumkin bölgan ojiz tarafi bor.
Google Authentificator kabi parol generatori ham xavfsiz hisoblanadi — kod tarmoq orqali jönatilmaydi, balki qurilmaning özida işlab çiqiladi. Lekin bu usulda ham xakerlar kodni egallab olişlari mumkin. Buning uçun ular foydalanuvçini haqiqiy saytga öxşaydigan fishing saytga ötişga va parol hamda kodni öşa yerda kiritişga yönaltirişlari mumkin.
Token qurilmalarida bunday kamçiliklar yöq. Foydalanuvçi akkauntiga kiriş uçun avval parolni kiritişi, söngra USB-portga tokenni ulaşi lozim. Token sayt manzilini tekşiradi va Google xodimi akkaunti öğirlanmasligiga işonç hosil qilinganidan keyingina kodni kiritadi.
Mazkur qurilmalarni örgangan Brayan Krebsning aytişiça, tokenlarning bitta kamçiligi bor - ular faqat Chrome va Opera brauzerlarida işlaydi. Firefox brauzerida uni işlatiş uçun sozlamalarga ötişga töğri keladi, Edge brauzerida esa uning işlaş funksiyasi keyinroq paydo böladi.
Fishing – internet-firibgarlikning bir turi bölib, nomi inglizça «fishing» – «baliq ovi» sözidan olingan. Bunda firibgarlar sizga elektron poçta orqali xatda soxta havola (link, ssylka) yuborib, öşa havola bo‘yiça o‘tişingizni so‘raşadi. Unda körsatilgan saytga kirsangiz, özingizning şaxsiy ma'lumotlaringiz (login, parol va hokazolar) ularning qöliga ötişi mumkin.









