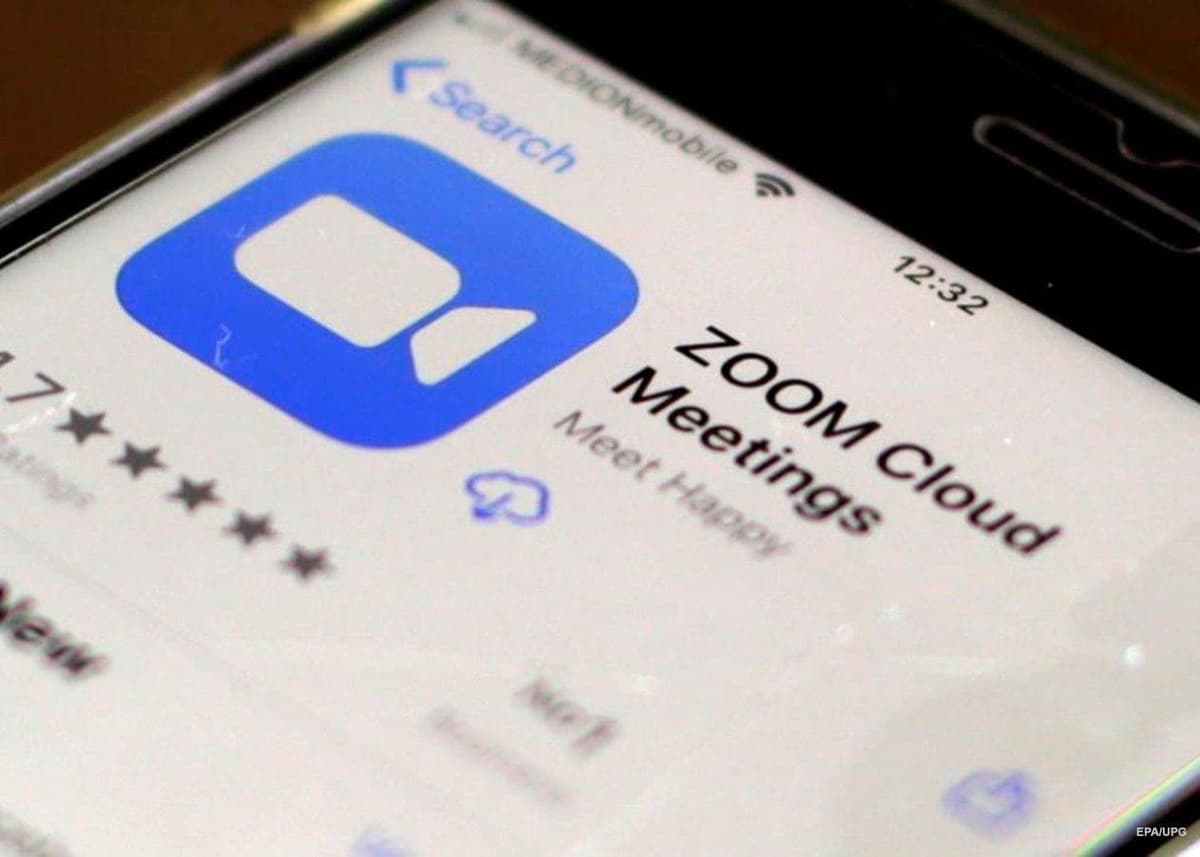
Axborotlaştiriş va telekommunikatsiyalar sohasida nazorat böyiça davlat inspeksiyasi Zoom ilovasidan foydalanişda ehtiyot bölişga çaqirdi.
«Karantin vaqtida ijtimoiy tarmoqlarda faollaşuv kuzatilmoqda. Bunday vaqtda nafaqat internet foydalanuvçisi bölgan fuqarolar, balki davlat organlarida, xöjalik yurituvçi subektlarda faoliyat olib borayotgan hamda masofadan işlaşga ötgan xodimlar, ularning rahbariyati, AKT yönalişidagi mas'ullar ham huşyor bölişi talab etiladi.
Karantin vaqtida Zoom dasturi ommalaşdi. Uning öziga xosligi şundaki, messenjer bitta platformada barça kommunikatsiya xizmatlarini taqdim eta oladi. Kompaniya karantin sabab barça pulli servislarni bepul qildi. Biroq kiberxavfsizlik böyiça mutaxassislar ilovani işlatiş şaxsga doir ma'lumotlar öğirlanişi va ulardan jinoiy maqsadlarda foydalaniş mumkinligini bildirmoqda.
Masalan, Checkpoint Research kompaniyasi Zoom’ni yuklab oliş uçun qalbaki saytlar va ilovalar yaratilgani haqida ma'lum qilgan. Ularni yuklab oliş oqibatida foydalanuvçilarning bank hisob raqamlari haqidagi ma'lumotlar öğirlanadi. Epidemiya boşlanganidan beri nomida Zoom sözi iştirok etgan 1700ta domen röyxatga olingan. Ularning 70tasi ötgan haftada röyxatga olingani va umumiy domenlar sonining çorak qismi öta şubhali ekanligi aytilmoqda.
Şuningdek, tarmoq orqali foydalanuvçilarning onlayn suhbatlari hujumga uçraşi, çatlarga pornografiya, zararli fayllar tarqatilişi mumkin. Eng yomoni uşbu yangi messenjer orqali şaxsga doir ma'lumotlar, elektron mablağlar, foto, videofayllar va yana boşqa axborotlar oşkor etilişi xavfi yuqori», deyiladi inspeksiya xabarida.
Inspeksiya Zoom ilovasidan butunlay foydalanmaslikni söramagan, şunçaki bu nomdagi soxta ilovalardan ogohlantirib ba'zi tavsiyalar ham bergan. Masalan, videokonferensiya amalga oşirayotganda işonçli parol qöllaş, konferensiya tarzidagi muloqot vaqtida admin tomonidan çeklov örnatiş, çatlarga begonalarni kiritmaslik.
«Özkomnazorat» davlat inspeksiyasi fursatdan foydalanib ijtimoiy tarmoqlar va messenjerlardan foydalanişda quyidagi tavsiyalarni taqdim etgan:
- Şaxsiy ma'lumotlar, elektron poçta paroli, telefon raqami, plastik karta raqami va boşqa axborotlarni oşkor etmaslik;
- Şubhali botlar, turli kanallar hamda firibgarlar tomonidan oçilgan boşqa manbalarga işonmaslik;
- Masofadan işlaşga ötgan davlat organlari yoki xöjalik yurituvçi subektlar xodimlari axborotlar bilan işlaşda tegişli tartib va qoidalarga amal qiliş, axborot xavfsizligi me'yorlariga rioya qiliş;