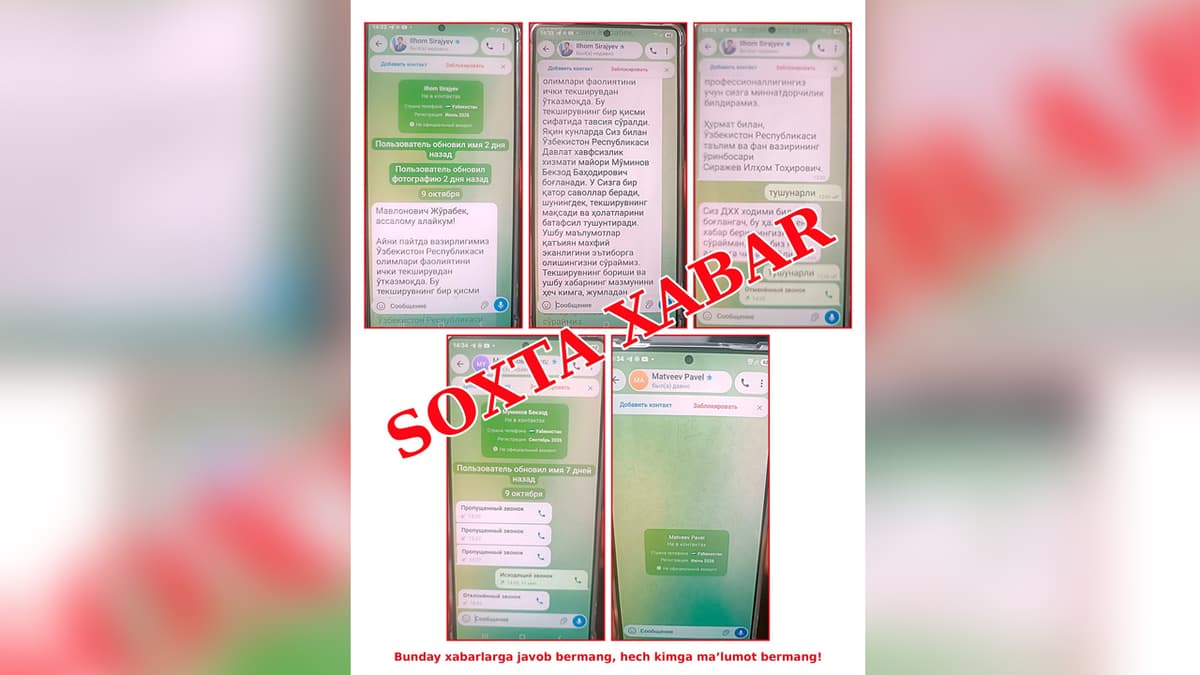
Kiberjinoyatlarni örganiş va ularni bartaraf qiliş bilan şuğullanuvçi Group-IB kompaniyasi Telegram messenjerida firibgarlarning faollaşgani haqida xabar berdi. Unga köra, firibgarlar öljaning ismini biliş sabab nizolarga sabab bölgan smartfon ilovasi - GetContact'dan foydalanişmoqda. Bu haqida Group-IB rasmiy Telegram-kanalida ma'lum qildi.
"Telegram foydalanuvçilari firibgarlikning yangi tölqiniga duç kelişmoqda. Noma'lum raqamdan buyurtmaga "messenjerlarni oçiş" böyiça mutaxassisdan xabar keladi. Biroq kiberjinoyatçi "vijdonli" bölib çiqdi: u öljaga mukofot evaziga buyurtmaçining ismini oşkor qilişga tayyor ekanini aytib işontiradi", - deya ta'kidlaşmoqda Group-IB ekspertlari.
Salohiyatli ölja bilan muloqotni davom ettiriş maqsadida yovuz niyatli şaxs özining raqamini ham qoldiradi.
Group-IB ma'lumotlariga köra, firibgarlik sxemasining özi yangi emas: avvallari kompaniya saytiga DDoS-hujumga buyurtma bergan "qotillar" va "operatorlar" ham şunday xatlar yöllaşgan. "Yangi variantda barça formulirovkalar saqlanib qolgan, biroq ekspertçilarning fikriça, nizolarga sabab bölgan GetContact ilovasi qöllanmoqda. Uşbu ilova sizning yaqinlaringiz, döstlaringiz va hamkasblaringizning raqamlarini töplab, tarqatadi. Aynan şuning uçun barça murojaatlar muayyan kişilarga yönaltirilgan va taniqli hamda badavlat insonlarga qaratilgan", - deya aniqlik kiritadi Group-IB.
Group-IB ekspertlari "buyurtmaçi haqidagi ma'lumot" uçun pul tölamaslikni tavsiya qilmoqda, zero heç qanday buyurtmaning özi yöq - bu firibgarlik. "Firibgarlarga yöliqib bölgan bölsangiz, sizga yöllanişi mumkin bölgan xat va havolalarni oçmang", - deya ta'kidlaşmoqda kompaniyada.
Şu bilan birga, Group-IB'da internetda işlaş davomida ham ehtiyot bölişni maslahat berişmoqda, zero firibgarlar salohiyatli öljalarni kuzatişadi. Mutaxassislar şuningdek GetContact ilovasini yuklamaslikni tavsiya qilişdi.