Маълум қилинишича, Ўзбекистонда 2021 йил ҳолатига “.uz” миллий интернет сегментида 100 015 та домен рўйхатга олинган бўлиб, уларнинг 38 мингтаси фаол ҳисобланди. Фаол доменларнинг фақат 14 мингтасида хавфсизлик сертификати мавжуд.

Марказ томонидан 2021 йилда миллий сегментдан 17 миллиондан ортиқ зарарли ва шубҳали тармоқ фаолликлар бўйича ҳолатлар аниқланган. Ушбу фаолликларнинг кўпгина қисми, яъни 76 фоизи бот-тармоқ иштирокчиларидан иборат.
Шунингдек, марказнинг веб-иловаларни ҳимоя қилиш тизими ёрдамида интернет тармоғининг миллий сегментидаги веб-сайтларга қилинган 1,3 миллиондан ортиқ киберҳужумлар аниқланган ва бартараф этилган.

Энг кўп киберҳужум Ўзбекистон, Россия, Германия, Буюк Британия ва АҚШ ҳудудидан амалга оширилган.
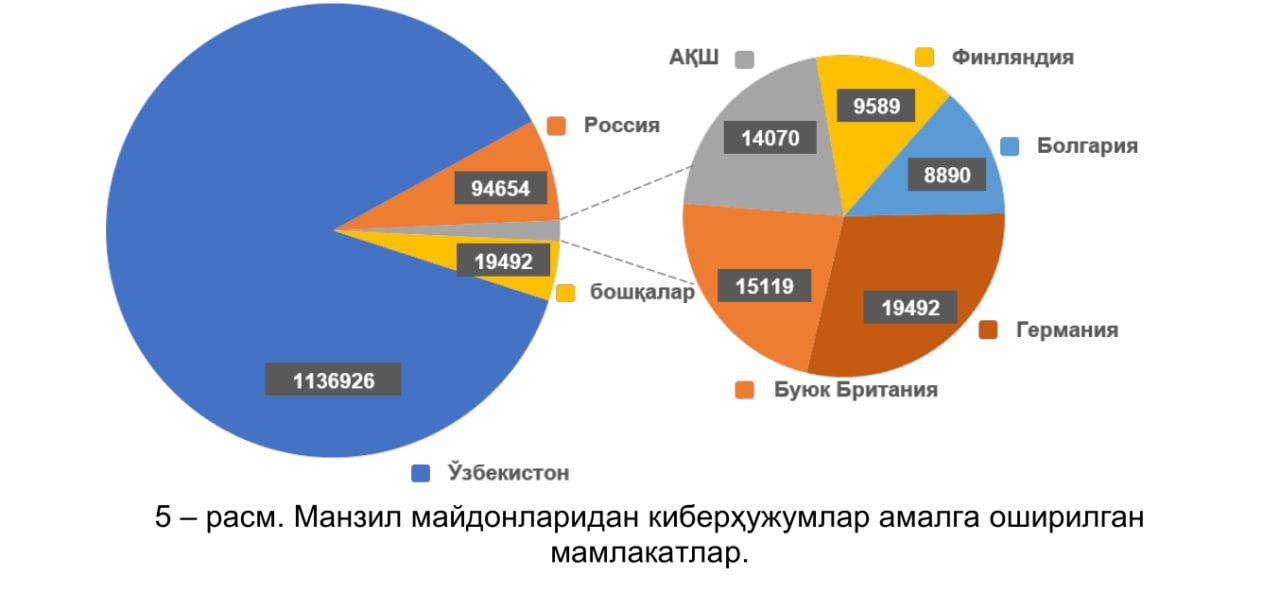
Маълум қилинишича, давлат органлари веб-сайтларининг хавфсиз ишлаши доирасида (ҳодисалар ва инцидентларнинг кеча-ю кундуз мониторингида) 2021 йилда 636 та хавфсизлик ҳодисаси аниқланган. Бу давлат ва хўжалик бошқаруви органлари, маҳаллий давлат ҳокимияти органлари ва бошқа ташкилотларнинг веб-сайтлари қарийб 1 миллион 48 минг 216 дақиқа иш фаолиятида бўлмаганлик (тўхтаб туриш) вақтини ташкил этади.
“Uz” домен зонаси веб-сайтларига нисбатан содир этилган киберхавфсизлик инцидентлари мониторинги натижасида 444 та инцидент қайд этилган бўлиб, улардан энг кўпини рухсатсиз контентни юклаб олиш – 341 тани ва асосий саҳифага рухсатсиз ўзгартиришлар киритиш (Deface) – 89 тани ташкил этган.
Ҳодисаларнинг таҳлиллари давлат секторининг веб-сайтлари (134 та ҳодиса) хусусий секторга нисбатан 3 баравар камроқ ҳужумга учраганини (310 та ҳодиса) кўрсатмоқда.
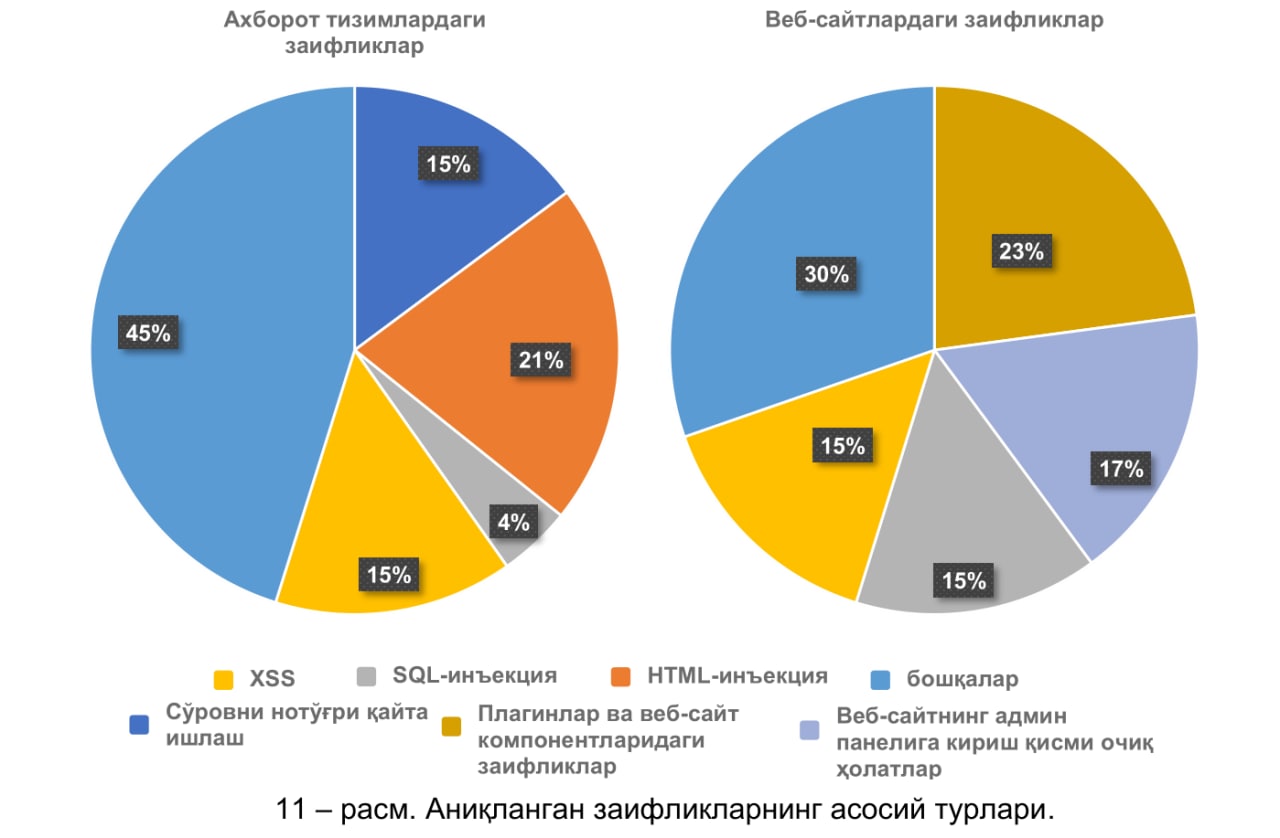
Киберхавфсизлик ҳодисаларини текшириш натижаларига кўра, хакерлик ҳужумлари муваффақиятли амалга оширилганининг асосий сабаблари ва усуллари