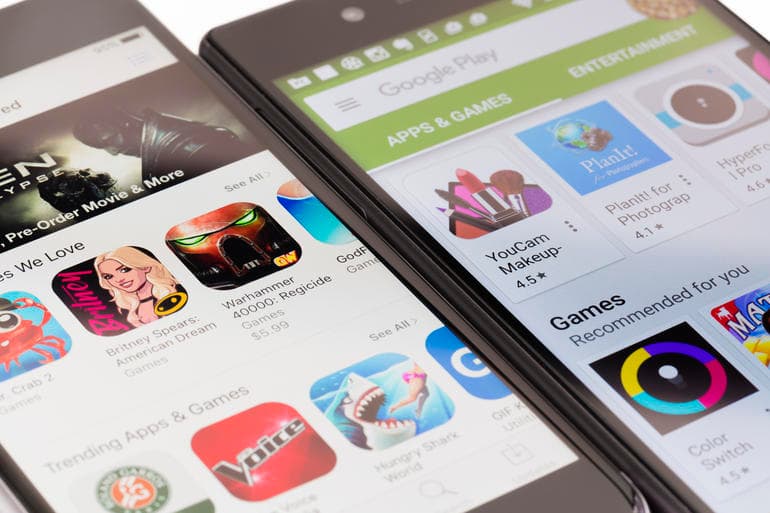
Kiberxavfsizlik sohasidagi mutaxassislar Google Play dökonida haqiqiy dasturlar sifatida yaşiringan 13ta soxta ilovani aniqladilar. ESET kompaniyasi xodimi Lukas Stefanko özining Twitter’dagi sahifasida yozişiça, ular jami 560 mingdan ortiq marta köçirib olingan.
Barça zararli ilova-öyinlar dökonda işlab çiquvçi Luis O Pinto nomidan e'lon qilindi. Dastur örnatilganidan söng, u ekrandan öz belgilarini öçirgan va fon rejimida boşqa dasturni yuklay boşlagan.
Don't install these apps from Google Play - it's malware.
— Lukas Stefanko (@LukasStefanko) November 19, 2018
Details:
-13 apps
-all together 560,000+ installs
-after launch, hide itself icon
-downloads additional APK and makes user install it (unavailable now)
-2 apps are #Trending
-no legitimate functionality
-reported pic.twitter.com/1WDqrCPWFo
Ikkinçi dastur, öz navbatida, Game Center servisi sifatida yaşiringan bölib, darhol tarmoqqa butunlay kiriş va smartfon yoqilganda avtomatik ravişda işga tuşiriş uçun ruxsat söraydi. Foydalanuvçi rozilik bergaç, troyan telefonning egasi uni blokdan çiqarganida har safar ekranda reklamasini aylantirgan.
The Bleeping Computer jurnalistlarining ta'kidlaşiça, Google Play moderatorlari zararlangan foydalanuvçilar soxta dasturiy ta'minot haqida juda köp fikr-mulohazalar qoldirgandan keyin ham dasturni öçirib taşlaşmagan. Vaziyat faqat ekspertlar zararli dasturlar haqida ma'lumot e'lon qilganidan keyin özgardi.
Eslatib ötamiz, avvalroq barça Android qurilmalar foydalanuvçilari kuzatuv qurboniga aylangan bölişlari mumkin ekani xabar qilingandi.